Terminal-native autonomer Agent für sichere Code-Workflows
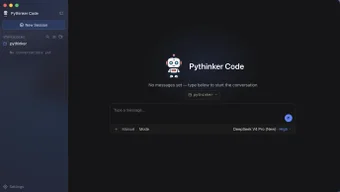
pythinker-code, entwickelt von PyModel, ist ein autonomer KI-Engineering-Agent für Terminal- und Editor-Workflows. Es indiziert Repositories, führt eine Planungs-, Bearbeitungs- und Ausführungs-Schleife durch und integriert sich mit dem Model Context Protocol, damit Sprachmodelle mit lokalen Dateien interagieren und Werkzeuge ausführen können. Die App verfolgt einen Review-First-Ansatz, führt eine Repository-Analyse und Sicherheitsüberprüfung durch, bevor sie Patches vorschlägt. Sie richtet sich an Software-Ingenieure, DevOps-Profis und KI-Forscher, die an komplexen Codebasen arbeiten.
Für welche Aufgaben kann man es tatsächlich verwenden?
Das Tool implementiert eine terminalnative Ingenieurschleife, die Code in einem Repository plant, bearbeitet und ausführt, und es führt automatisierte Ursachenanalyse-Debugging zusammen mit gezielten Patch-Vorschlägen durch. Es unterstützt mehrstufige Problemlösungen durch Subagentenschwärme, die es Benutzern ermöglichen, große Refaktorisierungen in koordinierte Unteraufgaben zu zerlegen. Anwendungsfälle umfassen wartungsbezogene Arbeiten auf Repository-Ebene, Fehlertriage und das Ausführen von geskripteten Testsequenzen aus der Terminalumgebung.
Wie überprüfbar sind seine Codeänderungen in der Praxis?
Das Tool folgt einer Architektur, die zuerst eine Überprüfung durchführt und automatisierte Codeüberprüfung sowie Sicherheitsüberprüfung mit Git-Arbeitsbaum-Isolation und granularen Berechtigungsgates koppelt. Diese Mechanismen ermöglichen es, Patches in isolierten Arbeitsbäumen auszuführen und zu überprüfen, bevor Änderungen den Hauptzweig berühren, und seine Ursachenanalysen bieten Rückverfolgungen, die Benutzer bei der Validierung eines Fixes inspizieren können. Dieses Design verringert die Wahrscheinlichkeit einer versehentlichen Kontamination des Repositories während automatisierter Bearbeitungen.
Welche Eingaben und Umgebungen beeinflussen seine Ausgaben?
Die App läuft auf macOS (Apple Silicon und Intel), Linux und Windows und integriert sich über eine spezielle Erweiterung mit VS Code. Sie bietet eine MCP-Server-Schnittstelle für Hosts wie Claude Desktop und listet die Unterstützung für eine Reihe von Modellanbietern auf. Die Installationspfade umfassen Nix, Homebrew, npm und pip, sodass die Bereitstellung lokalen Paket-Workflows oder CI-orientierten Setups folgen kann, ohne einen einzigen vorgeschriebenen Installer.
Passt es in bestehende Ingenieur-Workflows?
Das Tool zielt auf terminalzentrierte Workflows ab und bietet Sitzungsmanagement und Repository-Indizierung, die sich an den Gewohnheiten der Befehlszeile orientieren. Es kann als MCP-Backend für andere Tools fungieren und komplexe Aufgaben koordinieren, setzt jedoch Vertrautheit mit CLI-Tools und Git-Arbeitsbäumen voraus. Teams, die an editorbasierte, point-and-click-Assistenten gewöhnt sind, sollten mit prozeduralen Änderungen rechnen, wenn sie den Agenten in Codeüberprüfungs- und Freigabepipelines integrieren.
Am besten geeignet für Ingenieurteams, die einen Terminal-zuerst-Ansatz akzeptieren
Das Tool ist eine praktische Wahl für Teams, die diagnoseorientierte, kontrollierte Automatisierung benötigen und die MCP-Hosts und isolierte Arbeitsbäume verwalten können. Sein Design begünstigt Praktiker, die mit CLI-Workflows und expliziten Berechtigungsgates vertraut sind. Ziehen Sie in Betracht, generierte Änderungen mit einer menschlichen Überprüfung für risikobehaftete Änderungen zu kombinieren, und bewerten Sie, ob ein terminalzentrierter Agent zu den Zusammenarbeit- und Überprüfungspraktiken Ihres Teams passt.